パソコンを開いたときに表示される「Windows Update」の通知を見て、「見た目の新機能もないし、作業の邪魔だから後回しでいいか」と更新をスキップしていませんか?
実は、10月のWindowsアップデートは「過去最高レベル」で極めて重要な更新となっています。
画面のデザイン変化や便利な新機能はほとんど含まれていませんが、システム内部の安全性を脅かす無数の「弱点」を塞ぐための大規模な修復が行われています。2024年9月下旬頃から企業を狙った大規模な情報漏洩被害が急増していますが、攻撃の脅威は今や一般のWindowsユーザーにも直接向けられています。
なぜ今回のアップデートを放置することがこれほど危険なのか、その理由と直ちに取るべき対策を分かりやすく解説します。
1. 過去最多!1,100件超の脆弱性修正と「AI悪用」の脅威
今回の10月定例アップデートで最も驚くべき点は、修正された脆弱性(システムの弱点や穴)の「数」と「深刻さ」です。
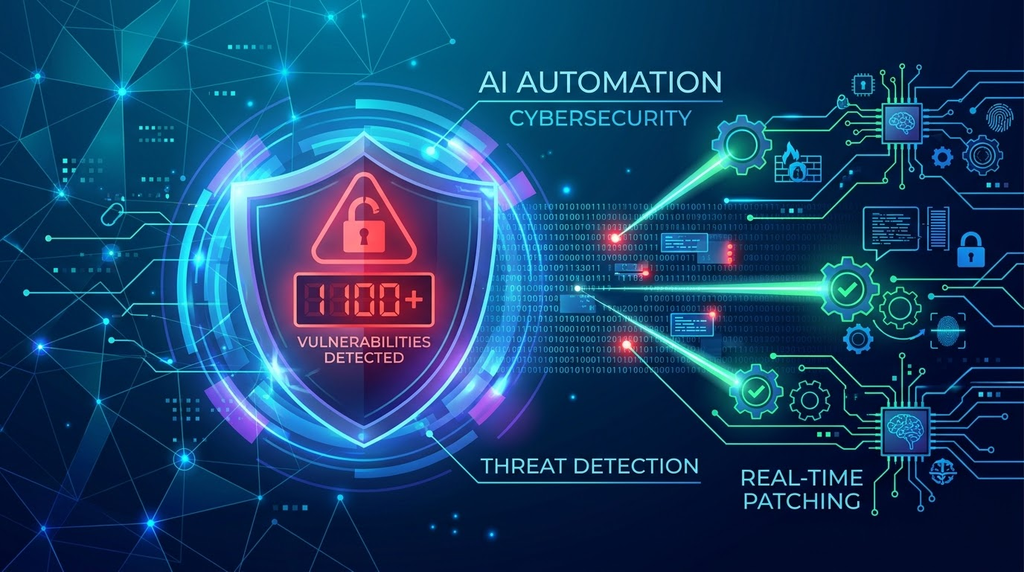
システム内部のプログラム欠陥や設計ミスを解消するため、なんと過去最大規模となる1,100件以上もの脆弱性が一挙に修正されました。これほど膨大な弱点が一度に塞がれるのは極めて異例の事態です。
さらに恐ろしいのは、この中に修正プログラムが配布される前に攻撃へ悪用される「ゼロデイ脆弱性」が3件含まれており、そのうち1件はすでに実際のサイバー攻撃に悪用されている点です。
背景には、サイバー犯罪者側による「AIの悪用」が存在します。マイクロソフト社のレポートによると、ハッカーがAIを活用してOSの弱点を自動検索・分析するようになり、修正プログラムが届く前にハッキングを完了させる攻撃が相次いでいます。地味に見えるアップデートですが、放置することは「無防備な状態でサイバー攻撃の標的にされ続ける」非常に危険な状態を意味します。
2. 既に悪用中!安全警告を消し去る「MOTW回避」の恐怖
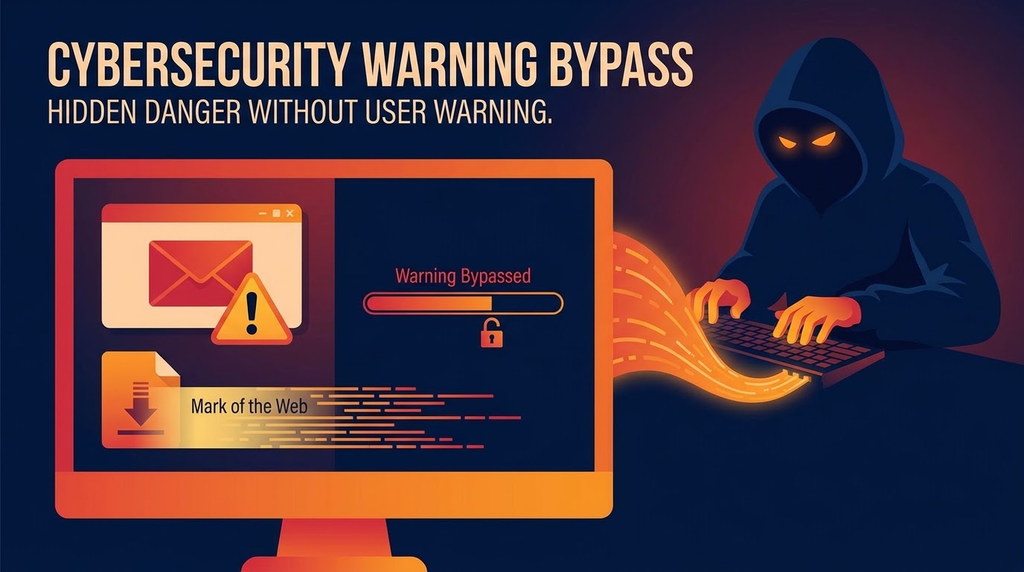
すでに実際のサイバー攻撃で使われている具体的な手口として、最も警戒すべきなのが「Mark of the Web(MOTW)」と呼ばれる防衛機能の回避です。
MOTW(Mark of the Web)とは?
インターネットからダウンロードしたファイルに対し、Windowsが「これは外部から持ち込まれたファイルなので開く際に注意してください」と黄色の警告画面を表示し、不用意な実行を防ぐ大切なセキュリティ機能です。
今回の脆弱性が悪用されると、この安全警告画面が意図的に表示されなくなってしまいます。
攻撃者は「ソーシャルエンジニアリング」と呼ばれる人間の心理的な隙を突く手口を使い、業務連絡や重要なお知らせを装った偽メールで細工したファイルを送りつけてきます。普段なら警告が出るはずのファイルで警告が出ないため、ユーザーは「安全なファイルだ」と誤認して自ら開いてしまいます。その結果、パソコン内部で不正なマルウェアが実行され、個人情報やパスワードが盗み出されてしまうのです。
3. 放置するとどうなる?パソコン深部に潜む3大セキュリティリスク
今回のアップデートには、Windowsの基幹部分に関わる重大な修正が他にも多数含まれています。放置した場合に想定される3つの主なリスクを押さえておきましょう。
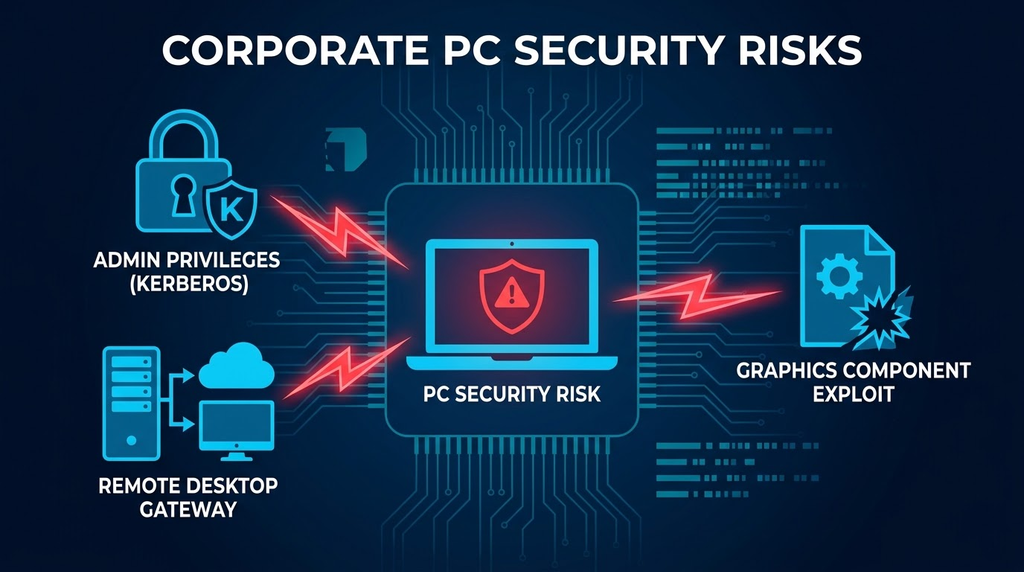
① Kerberos(ケルベロス)認証機能の修正(特権昇格リスク)
ネットワーク上で正しいユーザーか確認する「門番」のような役割を果たすシステムです。この修正を放置すると、一般の利用権限しか持たない侵入者がパソコン内の最高管理者権限(管理者権限)を奪い取る「特権昇格」 の攻撃を受ける恐れがあります。権限を奪われると、セキュリティソフトを勝手に強制終了されたり、ファイルを暗号化して身代金を要求する ランサムウェア被害に発展する危険性があります。
② リモートデスクトップゲートウェイの緊急修正(不正侵入リスク)
離れた場所から社内ネットワークへ安全に接続するための中継システムです。企業サーバーの不具合をついたネットワーク侵入リスクに加え、個人のパソコン側の修正も含まれています。テレワークや在宅勤務で会社のPCにリモート接続している方は、特に確実な適用が必要です。
③ グラフィックスコンポーネントの修正(遠隔操作・感染リスク)
画面に文字や画像を正しく描画するための基本プログラムです。未修正のままだと、攻撃者が仕込んだ特殊なフォント(書体)や画像ファイルを読み込むだけで、遠隔から不正なプログラムを実行される可能性があります。突然システムがクラッシュして作業中のデータが消えたり、コンピューターウイルスの感染経路を作られたりするリスクが存在します。
4. サポート終了バージョンの注意点と移行の必要性
アップデートを適用する上で、絶対に知っておくべきOSのサポート期限に関する注意点があります。
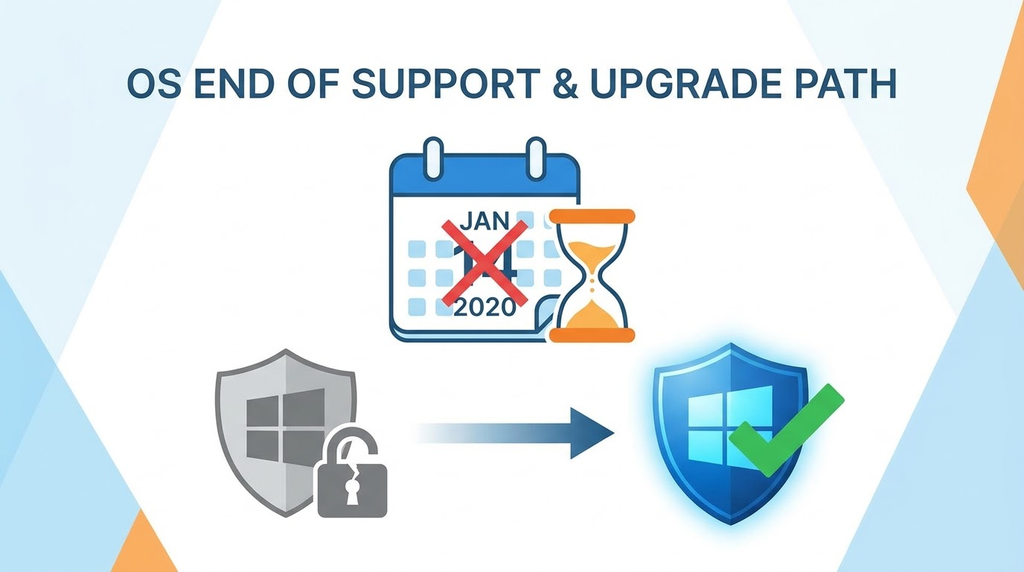
Windows 11 バージョン 24H2(HomeおよびProエディション)は、2026年10月13日をもってサポートが終了となりました。
該当するバージョンをお使いの方にとって、今回の10月アップデートが事実上「最後の安全対策(更新プログラム)」となります。今後もサイバー攻撃からパソコンを守り続けるためには、最新のOSバージョン(25H2以降など)へのOSアップグレードが不可欠です。ご自身のWindowsのバージョンを確認し、速やかに対応を進めてください。
5. まとめ:今すぐWindows Updateを実行しよう!
10月のWindowsアップデートは、派手な新機能こそありませんが、裏側ではゼロデイ脆弱性を含む1,100件以上の弱点を塞ぐ「過去最重要な防衛線の強化」を行っています。
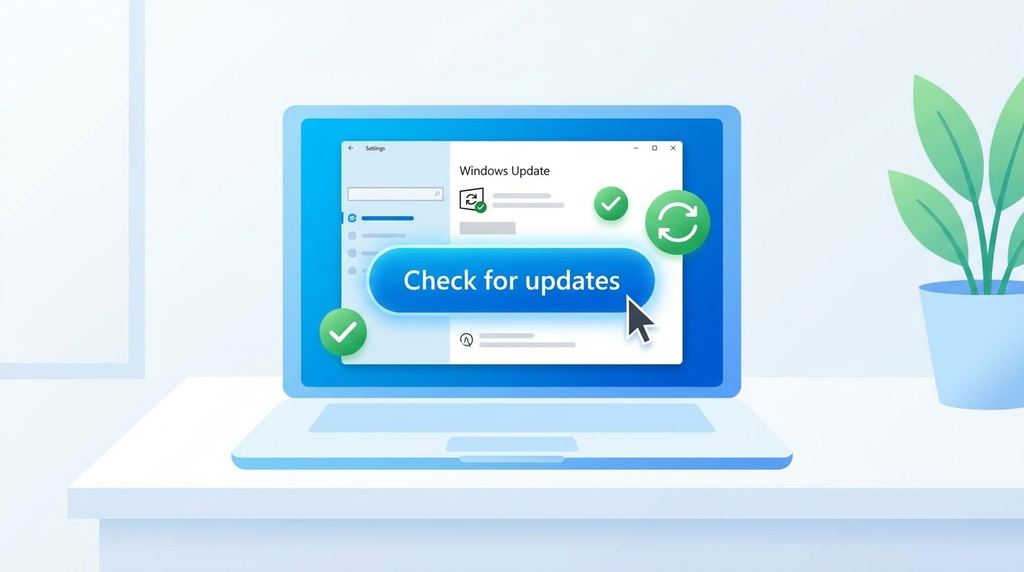
更新の手順は非常に簡単です。今すぐ以下の手順でチェックを行いましょう。
- 画面左下のスタートボタンから「設定(歯車アイコン)」を開く
- 左メニューから「Windows Update」を選択する
- 「更新プログラムのチェック」ボタンをクリックし、更新プログラムがあれば、ダウンロードと再起動を完了させる
記事を読み終えたら放置せず、あなたの大切なデータとパソコンを守るために今すぐWindows Updateを実行しましょう!

コメント