情報漏洩のニュースが相次いでいます。
漏洩そのものは利用者側では防げませんが、被害が他のサービスへ広がるかどうかは、パスワードの管理方法で大きく変わります。
特に危険なのが、複数のサービスで同じメールアドレスとパスワードを使い回すことです。
アイリスプラザの情報漏洩
アイリスプラザでは、会員情報が漏洩しました。対象には、氏名、住所、電話番号、メールアドレス、性別、生年月日などに加えて、パスワードも含まれていました。
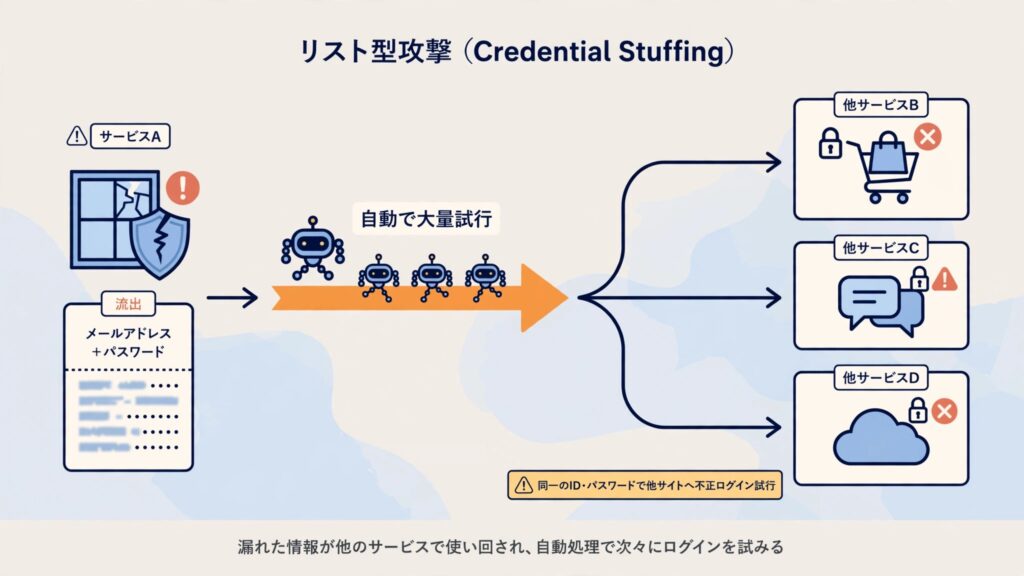
パスワードまで漏れた場合、その組み合わせを他のサービスで試す「リスト型攻撃」が可能になります。
攻撃者は入手したメールアドレスとパスワードを自動プログラムに入力し、ショッピングサイト、SNS、メールサービスなどへ次々にログインを試します。
同じパスワードを使い回しているサービスが一つでもあれば、不正ログインが成立し、金銭的な被害や個人情報のさらなる流出につながります。
ニトリの情報漏洩
ニトリの情報漏洩では、個人会員について、会員番号、氏名とフリガナ、メールアドレス、住所、電話番号、生年月日、性別などが対象となりました。
法人会員では、会社名、部署名、代表者氏名、会社の住所と電話番号、担当者の氏名、メールアドレス、電話番号などが含まれます。
対象サービスはニトリネットやECモールの公式ショップの注文データなどです。
なお、発表ではクレジットカード情報とログインパスワードは漏洩の対象に含まれていないとされています。
この点はアイリスプラザのケースとは異なります。
ただし、パスワードが漏れていなくても安心はできません。
氏名、住所、生年月日、電話番号、メールアドレスがそろえば、本人になりすました問い合わせや、実在の注文情報らしく見せかけたフィッシングメールの材料になります。
さらに、別のサービスから漏れたパスワードと組み合わされれば、ニトリのアカウントへの不正ログインに使われる可能性も生まれます。
使い回しが被害を連鎖させる
情報漏洩の本当の怖さは、一つのサービスで止まらない点にあります。
メールアドレスは多くのサービスでログインIDとして使われています。
そこに共通のパスワードが加わると、一か所の漏洩が、買い物、メール、SNS、クラウド保存など、生活の広い範囲へ連鎖します。
生年月日や電話番号から推測できるパスワード、短い文字列のパスワードも同様に危険です。
漏洩した個人情報そのものが、パスワードを推測する手がかりになります。
パスワード管理で被害の広がりを防ぐ
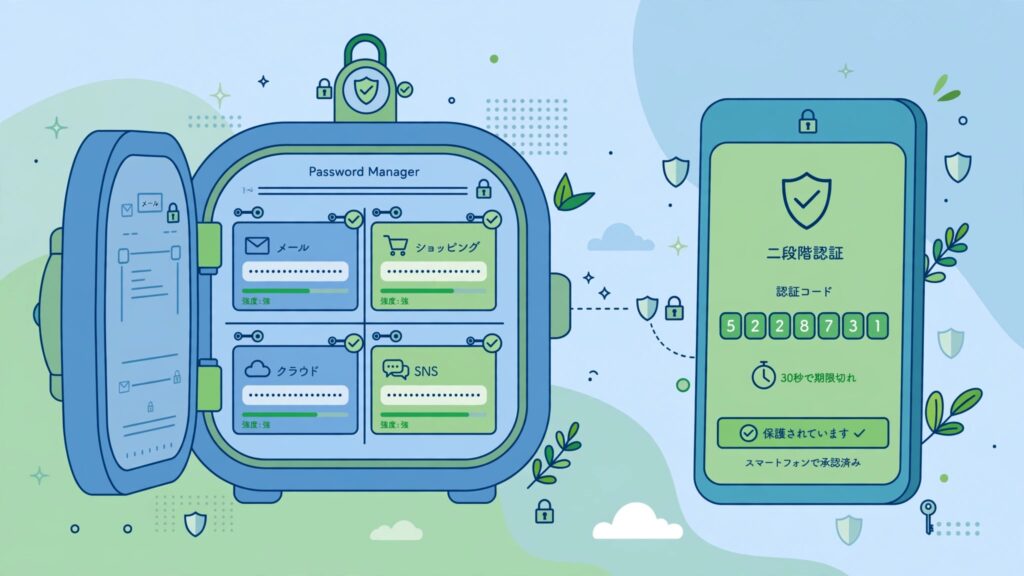
対策の基本は、サービスごとに異なる、長く推測されにくいパスワードを設定することです。
人間が多数のパスワードを正確に覚えることには限界があるため、パスワード管理アプリに記録し、ランダムな文字列を生成して使う方法が現実的です。
管理アプリ自体には強固なマスターパスワードを設定し、二段階認証やパスキーを併用することで、安全性はさらに高まります。
情報漏洩は企業側の問題として発生しますが、使い回しをやめることで、被害が自分の他のアカウントへ広がる経路は断ち切れます。
パスワードをどう管理するかは、現在のインターネット利用において最も重要な自衛策の一つです。


コメント